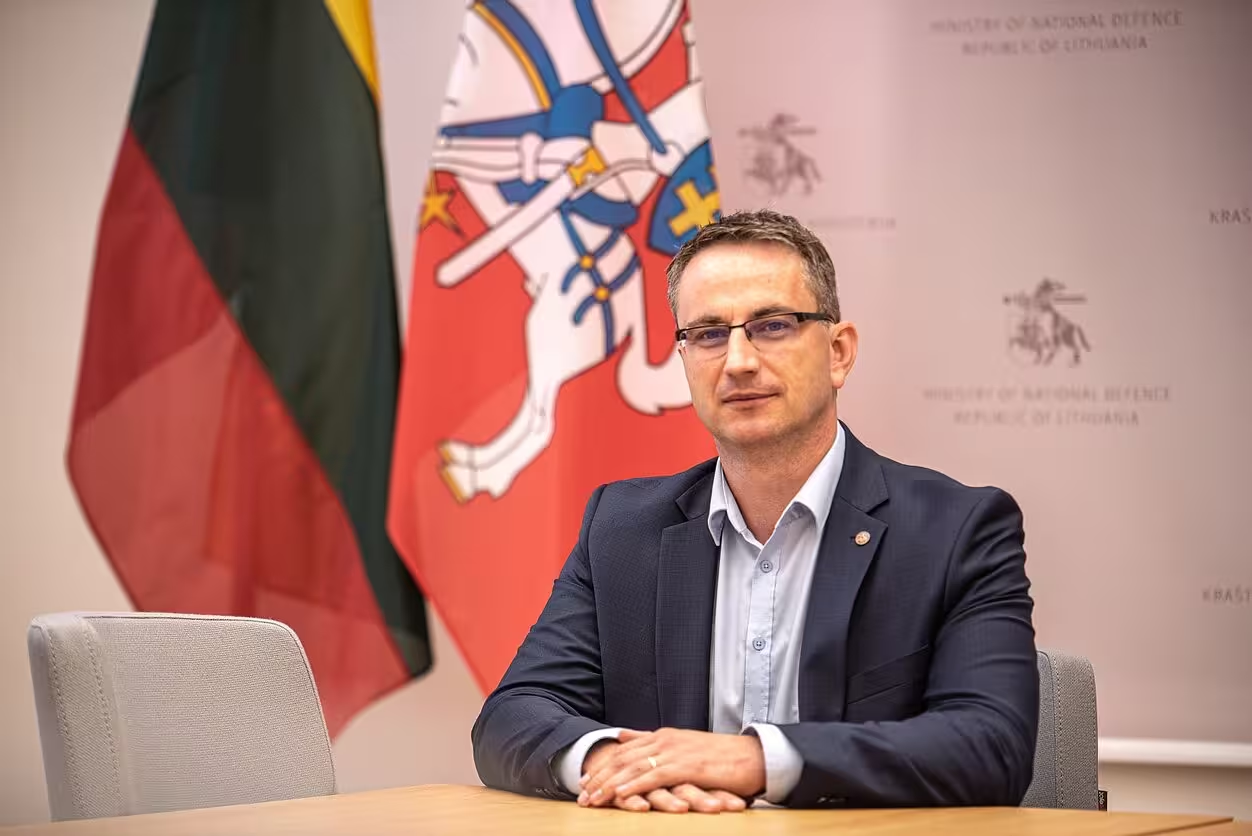
Dirbtiniam intelektui aptikus kritinių PHP programavimo kalbos saugumo spragų, Nacionalinis kibernetinio saugumo centras (NKSC) paragino kuo skubiau įdiegti atnaujinimus. NKSC vadovas Antanas Aleknavičius teigia, kad grėsmė išlieka rimta, nors didieji prieglobos paslaugų teikėjai daugelyje svetainių atnaujinimus jau įdiegė automatiškai.
NKSC skaičiavimu, PHP naudoja beveik 90 proc. Lietuvos svetainių. Centro vadovas grėsmę įvertino devyniais balais iš dešimties, nes pažeidžiamumas gali būti išnaudotas siekiant paveikti informacines sistemas. Jo teigimu, jei nebus imtasi priemonių, tikimybė, kad taip nutiks, yra didelė.
„Pati grėsmė iš esmės nesikeičia, nes ji susijusi su galimybe daryti poveikį informacinėms sistemoms. Grėsmės vertinimas nesikeičia, nes pažeidžiamumas yra išnaudojamas“, – sakė A. Aleknavičius.
Lietuvoje pranešimų apie išnaudotas spragas negauta
NKSC kol kas nėra užfiksavęs su šiomis spragomis susijusių kibernetinių incidentų ir nėra gavęs pranešimų apie juos. Tačiau centras prižiūri tik ribotą dalį Lietuvos svetainių. Jo klientai yra kibernetinio saugumo subjektai, kuriems taikomas Kibernetinio saugumo įstatymas ir kurie privalo pranešti apie pastebėtus incidentus.
NKSC turi apie 1 400 tokių subjektų 18 sektorių. Tai viešojo ir privataus sektoriaus organizacijos, įskaitant kritinės infrastruktūros valdytojus. Kiti subjektai apie incidentus gali pranešti savanoriškai.
„Kol kas niekas nepranešė. Vadinasi, arba spėjome susitvarkyti, o tai yra pliusas, arba tiesiog dar nepamatėme“, – teigė centro vadovas. Jis pabrėžė, kad svarbu ne tik pašalinti pažeidžiamumą, bet ir stebėti informacines sistemas, kad būtų galima nustatyti, ar įsilaužėliai nepaliko papildomų prieigos galimybių.
Pasak A. Aleknavičiaus, už savo sistemų priežiūrą, paslaugų tęstinumą ir rizikų valdymą atsako jų valdytojai. NKSC funkcija – perspėti, informuoti, teikti rekomendacijas ir dalytis gerąja praktika.
Registrų centras buvo viena iš Lietuvos kritinės infrastruktūros įstaigų, kurių veikla dėl incidento buvo sutrikdyta. Dalis paslaugų buvo atnaujinta tą pačią popietę, o po savaitgalio tikėtasi, kad centras veiks visu pajėgumu.
Pažeidžiamų svetainių skaičius sumažėjo
NKSC tarp savo klientų iš pradžių nustatė apie 100 nesutvarkytų svetainių. Kitą dieną jų buvo likusios 36.
A. Aleknavičius pažymėjo, kad atnaujinimų diegimas skirtingoms organizacijoms nėra vienodas. Kai kur pakanka automatizuoto veiksmo, tačiau didelės organizacijos prieš diegdamos atnaujinimus veikiančiose sistemose privalo juos išbandyti uždarose aplinkose. Skubus atnaujinimas gali paveikti didelę infrastruktūrą ar sutrikdyti jos veikimą.
NKSC vadovas dirbtinio intelekto vaidmenį vertina ne vien kaip papildomą grėsmę. Jo teigimu, DI leidžia greičiau aptikti pačių sukurtų sistemų klaidas, kurios anksčiau likdavo nepastebėtos. A. Aleknavičius šį atvejį pavadino „pirma kregžde“ ir sakė, kad tokių atradimų bus daugiau, nes vadinamieji „Frontier AI“ modeliai gali padėti aptikti sistemų pažeidžiamumus.
Bendras kibernetinių incidentų skaičius Lietuvoje šiais metais mažėja, tačiau didelių incidentų daugėja. Praėjusiais metais NKSC užfiksavo 19 didelių kibernetinių incidentų, o šiais metais jų jau buvo 31. Kadangi metai dar nesibaigė, centro vadovas prognozavo, kad bendras tokių incidentų skaičius gali beveik padvigubėti.
A. Aleknavičiaus teigimu, incidentai padeda organizacijoms nustatyti silpnąsias vietas ir stiprinti atsparumą. Jis taip pat pabrėžė vadovybės vaidmenį: kibernetinis saugumas turi būti integruotas į bendrą rizikų valdymą ir veiklos tęstinumo užtikrinimą. Priešingu atveju jis lieka nuošalyje, o organizacija gali neįvertinti poveikio kritinėms paslaugoms ir jų tęstinumui.
„Man patinka gilintis į detales. Tiek vertindama naują įrenginį, tiek kurdama mokomuosius straipsnius, stengiuosi rašyti paprastai, bet išsamiai.“
Diskusija
Palikti komentarą
Komentarai
Komentarų dar nėra. Būkite pirmas.