Vienas neatsargus paspaudimas. Tiek pakanka, kad filmo atsisiuntimas virstų slaptomis durimis į jūsų asmeninį gyvenimą.
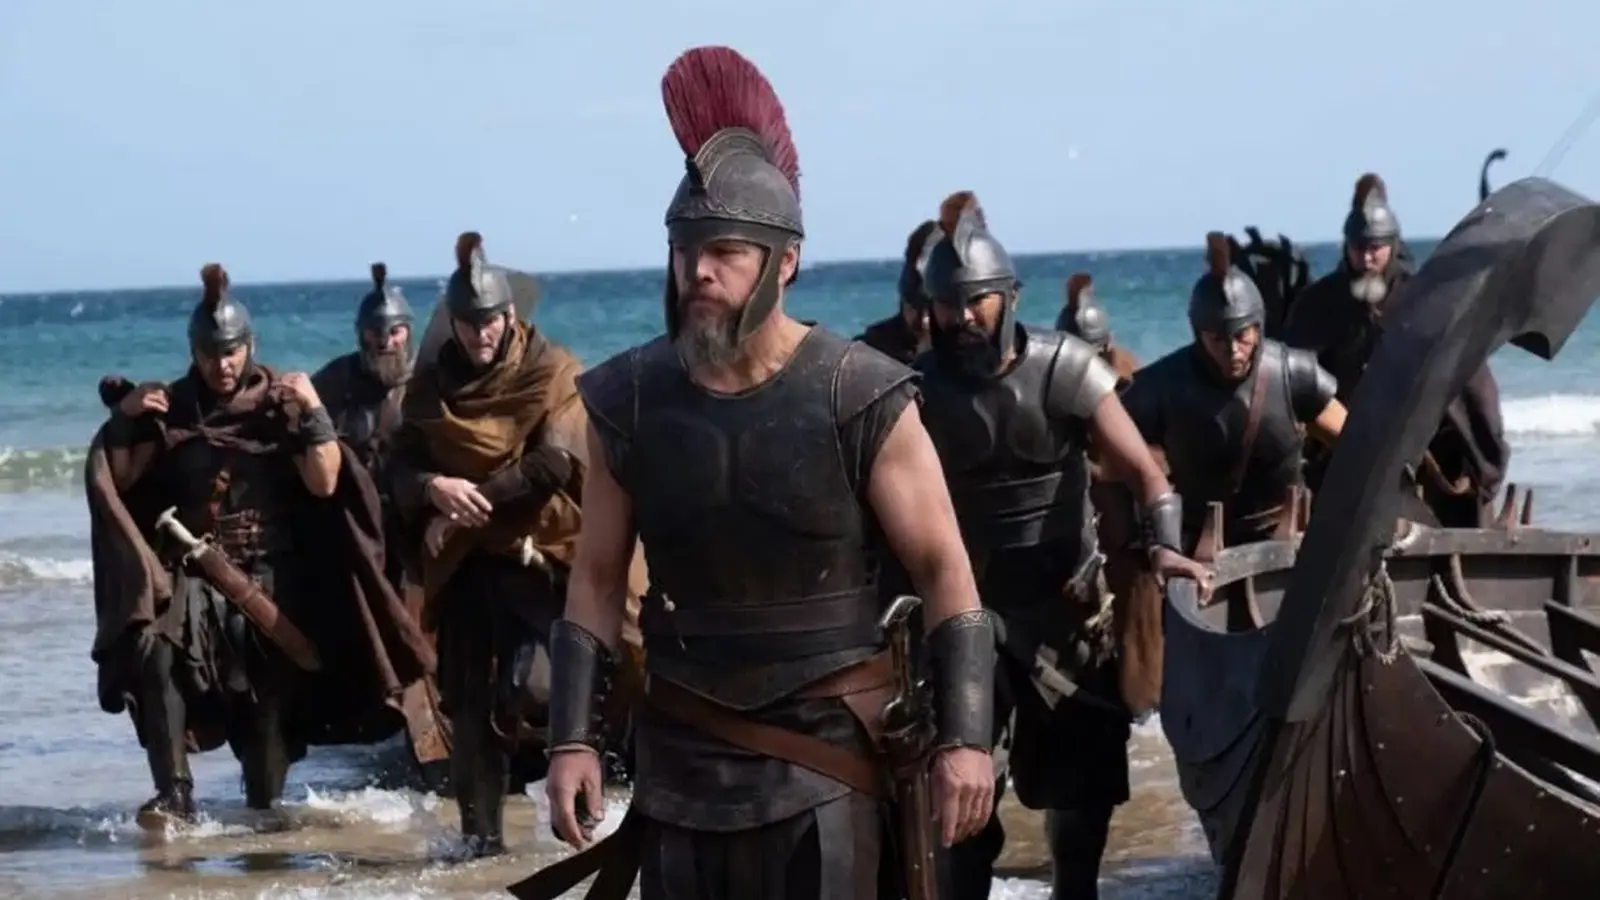
„Bitdefender“ saugumo tyrėjai atskleidė kampaniją, kurioje „Lumma Stealer“ kenkėjiška programa maskuojama kaip neteisėti Christopherio Nolano naujo filmo „Odisėja“ atsisiuntimai. Filmas dar nepasirodė skaitmeninėse platformose, tačiau torrentų ir failų dalijimosi svetainėse jau platinami vykdomieji failai, apsimetantys vaizdo įrašų kopijomis.
Ką iš tikrųjų slėpė atsisiuntimai
Vadinamieji filmo failai iš tiesų nėra vaizdo įrašai. Tai „Windows“ vykdomieji failai, kurių plėtinys yra .exe, ir juos paleidus aukos įrenginyje įdiegiama „Lumma Stealer“. Aktyvavus kenkėjišką programą, ji renka įvairius jautrius duomenis: naudotojų vardus, slaptažodžius, banko informaciją, naršyklės slapukus, naršymo istoriją, nuotolinės prieigos įrankius, pokalbių žurnalus ir iš esmės bet kokius kompiuteryje saugomus failus. Turėdami tokią prieigą, užpuolikai gali perimti paskyras, ištuštinti lėšas ir šnipinėti privačią komunikaciją.
„Bitdefender“ pažymėjo kelis internete plintančius apgaulingus failų pavadinimus, pavyzdžiui, the odyssey 2160phd (2026) engsubs eztv.exe ir the odyssey 2026 1080p h264-djt.exe. Šie pavadinimai sukurti taip, kad atrodytų patikimi naudotojams, ieškantiems didelės raiškos filmo kopijų, tačiau jų plėtinys išduoda apgaulę, jei žinote, į ką atkreipti dėmesį.

Kodėl sukčiai renkasi filmus? Paprasta: dėl tinkamo laiko ir pagundos. Piratai išnaudoja laikotarpį tarp kino teatro premjeros ir teisėto pasirodymo srautinio transliavimo platformose. Nekantrūs žiūrovai, ieškantys kopijos, dažnai nepaiso pagrindinių saugumo patikrų. Būtent toks elgesys buvo išnaudotas ir panašioje 2025 m. schemoje, kai „Mission: Impossible“ pavadinimas buvo naudojamas kenkėjiškai programinei įrangai platinti per torrentų svetaines.
Kaip išvengti šių spąstų? Pirmiausia į bet kokį netikėtą vykdomąjį failą žiūrėkite įtariai. Vaizdo failai paprastai turi tokius plėtinius kaip .mp4, .mkv arba .mov. .exe failas niekada nėra filmas. Antra, naudokitės patikimomis srautinio transliavimo paslaugomis ir laukite oficialių skaitmeninių leidimų. Galiausiai nuolat atnaujinkite saugumo programinę įrangą ir svarbiose paskyrose įjunkite dviejų veiksnių autentifikavimą.
Nepaleiskite neoficialių atsisiuntimų, kurie teigia esantys nauji filmai; tai gali būti užmaskuota kenkėjiška programa.
Ši kampanija primena, kad kibernetiniai nusikaltėliai seka vartotojų dėmesį. Didelio biudžeto premjeros pritraukia paspaudimus, o paspaudimai virsta galimybėmis užkrėsti įrenginius. Skaitytojams, laukiantiems Nolano filmo, saugiausias pasirinkimas yra kantrybė. Saugumo komandoms išvada gerai pažįstama, bet skubi: stebėti netikrus medijos platinimus, įspėti naudotojus ir teikti pirmenybę prisijungimo duomenų apsaugai.

Sveiki! Esu Viltė, kasdien sekanti technologijų naujienas iš viso pasaulio. Mano darbas – pateikti jums svarbiausius ir įdomiausius IT pasaulio įvykius aiškiai ir glaustai.
Diskusija
Palikti komentarą
Komentarai
Komentarų dar nėra. Būkite pirmas.