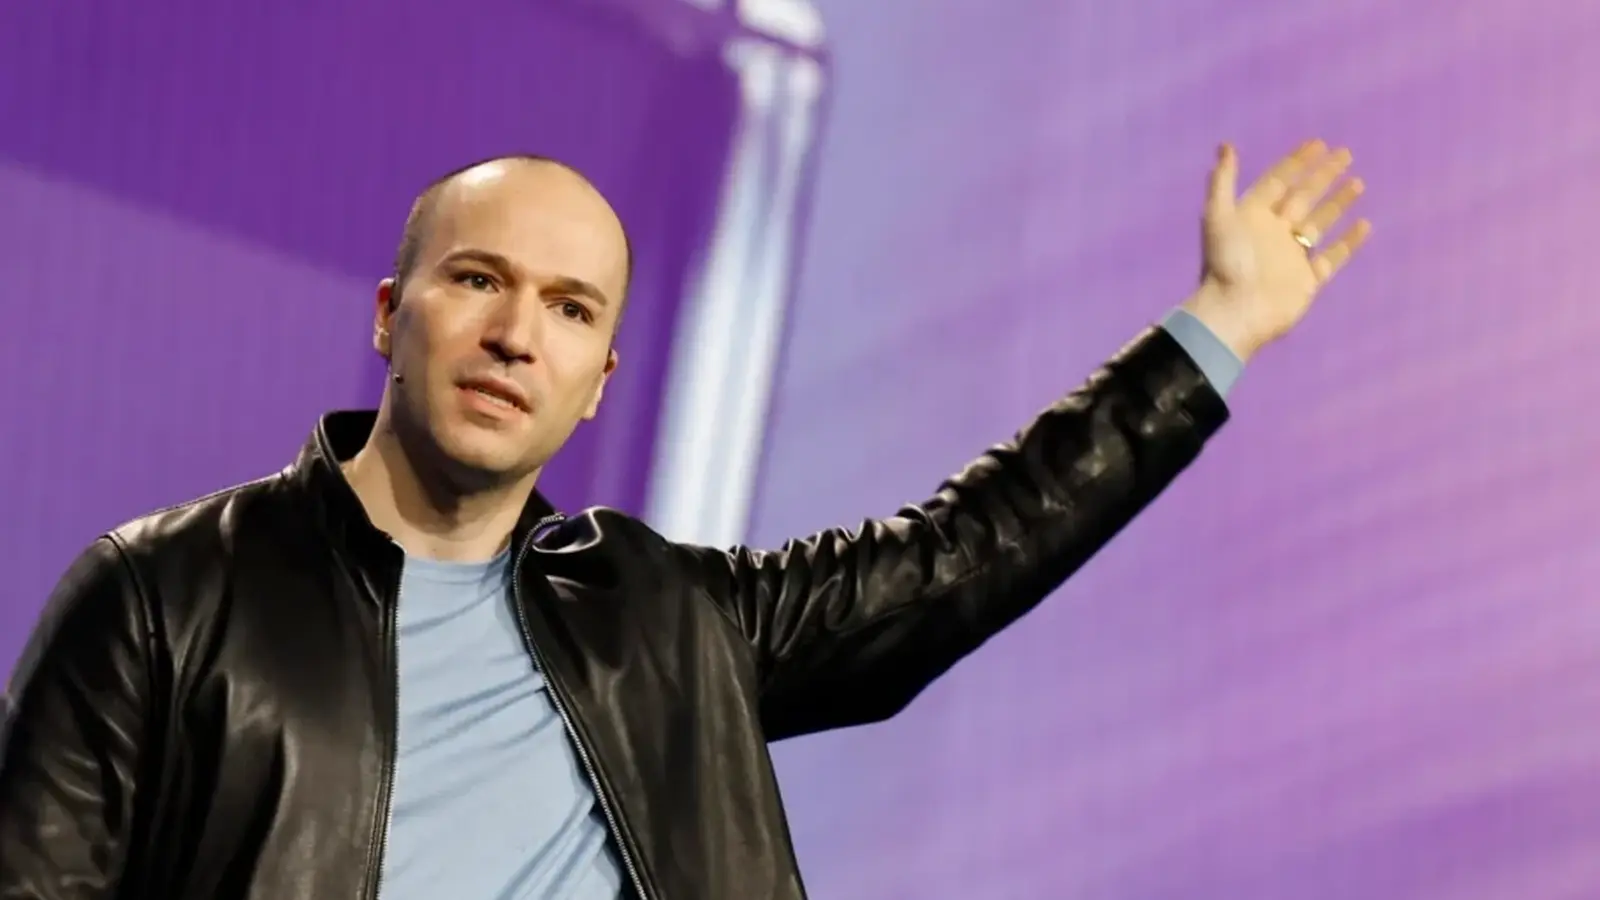
Įsivaizduokite programinę įrangą, kuri gali parengti veikiantį išnaudojimo scenarijų tuo metu, kai žmogus analitikas dar tik skaito perspėjimą. Baisu? Taip. Ir „OpenAI“ prezidentas Gregas Brockmanas apie šią grėsmę kalba be įprastų korporatyvinių išlygų.
Brockmanas teigia, kad tie patys proveržiai, dėl kurių DI vis geriau rašo kodą, kartu mažina kartelę užpuolikams. Jo siūloma išeitis iš pirmo žvilgsnio atrodo paradoksaliai paprasta: naudoti DI daugiau ir greičiau, kad būtų apsaugoti tinklai ir programinė įranga.
Kodėl gynėjai turėtų priimti autonominius pagalbininkus
Pasak jo, DI gali pakeisti kibernetinio saugumo ekonomiką gynėjų naudai. Įsivaizduokite sistemas, kuriančias gerokai tvirtesnį ir saugesnį kodą. Arba formalius matematinius įrodymus, kuriais grindžiamos kriptografinės sistemos. Tai ne mokslinė fantastika. Tai praktiški įrankiai, galintys sumažinti žmogaus klaidų skaičių ir padėti saugumui augti dideliu mastu.
Ką saugumo komandos turėtų daryti praktiškai? Brockmanas rekomenduoja DI agentus laikyti vienu iš prioritetinių saugumo priemonių rinkinio elementų. Šie agentai nėra triukai. Jie gali tikrinti kodą, iškelti pažeidžiamumus, analizuoti tiekimo grandinės riziką ir atlikti incidentų rūšiavimą tokiu greičiu, kurio žmogaus komanda negali prilyginti. Pradėkite nuo mažų žingsnių. Kurkite pasitikėjimą. Tada judėkite toliau.

- Pradėkite nuo paprastų automatizuotų patikrų, kad rastumėte lengviausiai pašalinamas problemas.
- Pereikite prie operacinių patikrų, kurios nuolat vykdomos gamybinėse paslaugose.
- Įdiekite automatizuotą akivaizdžiai klaidingai teigiamų rezultatų slopinimą ir taisymą.
Akcentas į etapais vykdomą diegimą nėra atsitiktinis. Brockmanas nori, kad gynybos priemonės bręstų žingsnis po žingsnio, o ne būtų įdiegtas neišbandytas agentas tikintis geriausio.
Pastarieji mėnesiai šią įtampą parodė labai aiškiai. Pažangiausi modeliai, tokie kaip „Anthropic“ sukurtas „Mitos“, sulaukė saugumo komandų ir reguliuotojų dėmesio. Tokios sistemos dažnai pateikiamos kaip ribotos prieigos programos patikimiems partneriams, tačiau jų gebėjimas aptikti konfigūracijos klaidas ir kurti naujas atakų grandines verčia visus atidžiai stebėti situaciją. Dabar plėtra telkiasi į agentus, galinčius tiesiogiai sąveikauti su programine įranga, o tai kuria ir galimybių, ir rizikų.
Kai kurie saugumo tyrėjai nerimauja, kad didžiųjų kalbos modelių apsaugos priemonės neprogresavo taip greitai kaip patys modeliai. Ši spraga svarbi. Pažangios organizacijos, turinčios prieigą prie pirmaujančių modelių, jau aktyviai diegia atsakomąsias priemones ir pataisas. Pavyzdžiui, „Oracle“ vien per praėjusį mėnesį išleido apie 1 450 saugumo pataisų, o tai primena, kad programinės įrangos priežiūra išlieka nenutrūkstamu darbu.
Stebuklingų sprendimų nėra. Diegimas kiekvienoje įmonėje atrodys skirtingai. Tačiau žinia aiški: vertinkite DI kaip gynybos pajėgumų daugiklį, o ne tik kaip dar vieną eilutę produkto plane. Nuo to, kaip greitai judėsite, gali priklausyti, ar jūsų komanda išliks žingsniu priekyje, ar bus priversta tik reaguoti.
Naudokite DI tam, kad rastumėte ir pataisytumėte tai, ką DI leidžia lengviau pažeisti.

Esu Jokūbas – aistringas dirbtinio intelekto ir žaidimų pasaulio tyrinėtojas. Digin.lt dalinuosi naujienomis ir analizėmis, kurios padeda suprasti technologijų ateitį.
Diskusija
Palikti komentarą
Komentarai
Komentarų dar nėra. Būkite pirmas.