Nauja iš Spectre kilusi laiko analizės ataka taikosi į šiuolaikinius Intel ir AMD CPU
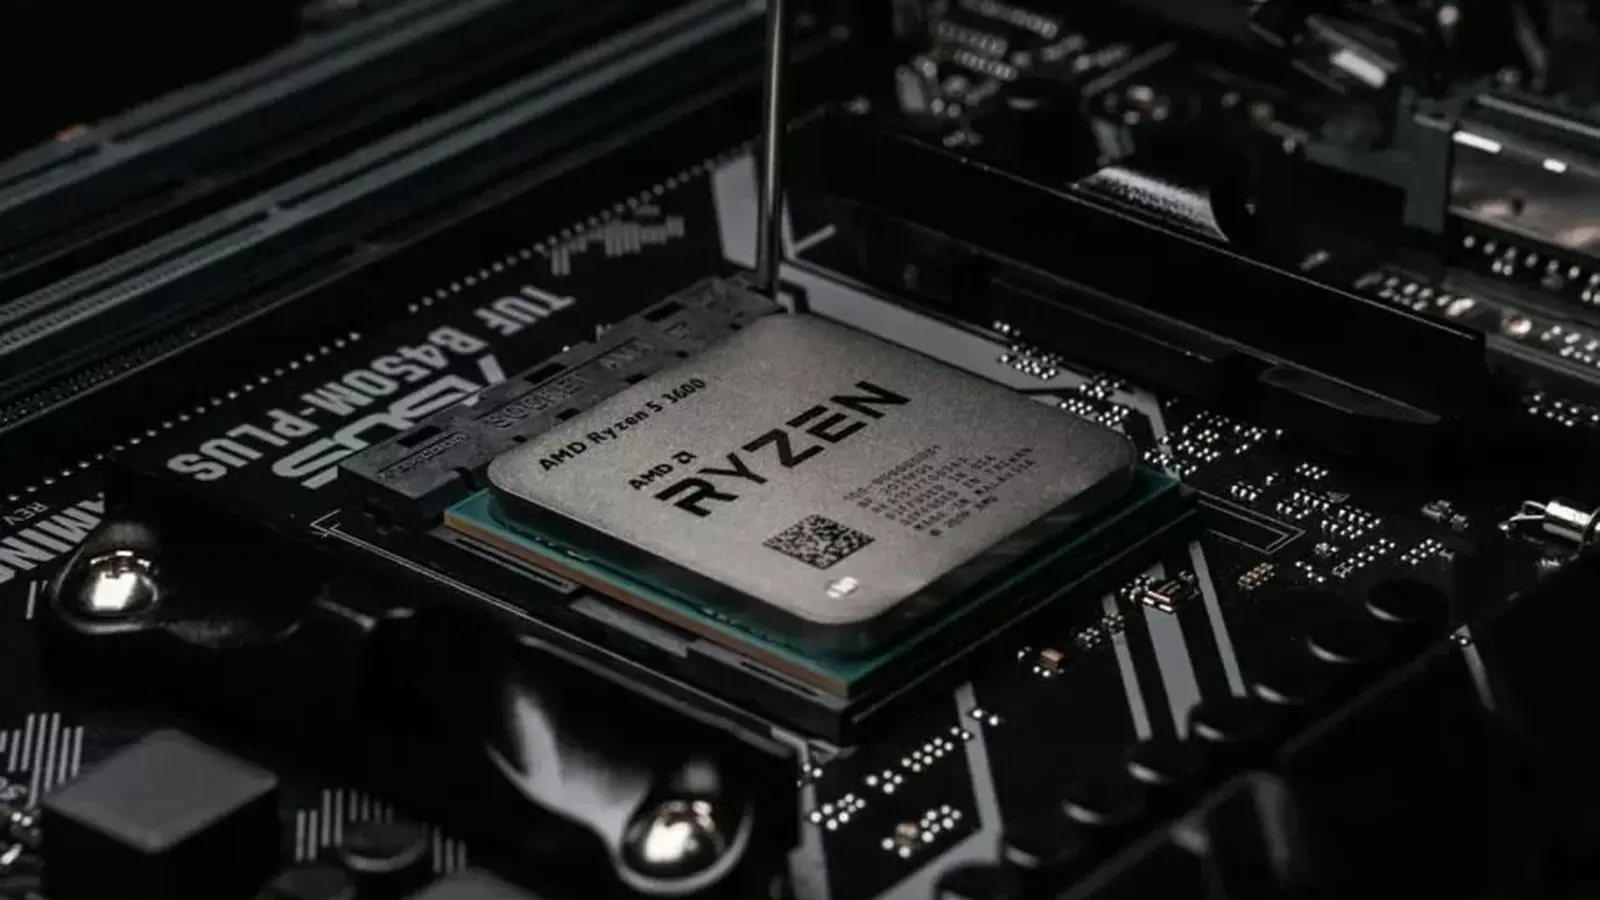
MIT Kompiuterių mokslo ir dirbtinio intelekto laboratorijos (CSAIL) tyrėjai atskleidė naują Spectre tipo laiko analizės pažeidžiamumą, pavadintą TONTOU (nuo neutralizavimo momento iki panaudojimo momento), kuris gali apeiti naujausias Intel ir AMD įdiegtas aparatinės įrangos apsaugas. Šis atradimas pabrėžia, kad spekuliatyvaus vykdymo spragos ir toliau kelia riziką, o jų poveikis aparatinės įrangos saugumui debesijos ir kriptografijos infrastruktūroje gali būti reikšmingas.
Kas yra TONTOU ir kaip jis veikia?
TONTOU išnaudoja labai mažą laiko tarpą tarp momento, kai CPU neutralizuoja spekuliatyvias prognozes, ir momento, kai procesorius iš tikrųjų panaudoja spekuliatyvaus vykdymo rezultatus. Šiuolaikiniai CPU našumui didinti remiasi spekuliatyviu vykdymu: procesorius prognozuoja būsimus kodo vykdymo kelius ir juos įvykdo iš anksto. Jei prognozė klaidinga, rezultatai atmetami, tačiau likę mikroarchitektūriniai pėdsakai, pavyzdžiui, podėlio būsena, gali nutekinti informaciją užpuolikams per šalutinių kanalų metodus.
Po pirmųjų Spectre atskleidimų 2018 m. lustų gamintojai įdiegė apsaugos priemones, skirtas išvalyti arba izoliuoti spekuliatyvią būseną prieš vykdant jautrų kodą. MIT tyrėjai nustatė, kad neutralizavimas, tai yra išvalymo žingsnis, ir faktinio panaudojimo momentas ne visada būna idealiai sinchronizuoti. TONTOU išnaudoja šį trumpą langą, kad vėl įterptų kenkėjiškus duomenis į prognozavimo kelią ir atkurtų informaciją per mikroarchitektūrinius šalutinius kanalus.

Išbandytos platformos ir realus pritaikomumas

Komanda išbandė TONTOU su Intel procesoriais (Cascade Lake Refresh ir Arrow Lake) bei AMD mikroarchitektūromis (Zen 2 ir Zen 4). Tyrėjams pavyko sukelti klaidingas prognozes abiejų gamintojų platformose. AMD Safe RET apsaugoje išnaudojamas langas yra itin mažas, vos dvi instrukcijos, tačiau tikslus laiko valdymas leido ataką įvykdyti.
AMD Zen 2 sistemoje, veikiančioje su nepakeistu Linux branduoliu, tyrėjai įvykdė visavertį koncepcijos įrodymo išnaudojimą, kuris per visus 10 bandymų sėkmingai įveikė KASLR (branduolio adresų erdvės išdėstymo atsitiktinimą). Vis dėlto praktiniai apribojimai mažina masinio piktnaudžiavimo tikimybę: išmatuotas skaitymo greitis siekė maždaug 5 baitus per sekundę, o kiekvienas pilnas išnaudojimo bandymas truko apie 18 minučių. Intel taikiniams sėkmei būtinos konkrečios programinės įrangos sąlygos. Dėl šių priežasčių TONTOU šiuo metu nėra paprastas vektorius įprastai kenkėjiškai programinei įrangai vartotojų kompiuteriuose.
Poveikis kriptovaliutų ir blokų grandinių sistemoms
Nors TONTOU pralaidumas ir delsa apsunkina masinį išnaudojimą, ši ataka yra svarbi didelės vertės taikiniams, kurie dažni kriptovaliutų ekosistemoje. Aparatinės piniginės, validatorių mazgai, debesijoje veikiančios kasimo sistemos ir serveriai, saugantys privačiuosius raktus ar atkūrimo frazių medžiagą, gali tapti patraukliais taikiniais pažengusiems užpuolikams. Šalutinių kanalų atakos, galinčios nutekinti privačiuosius raktus arba KMS paslaptis, tiesiogiai keltų grėsmę saugojimo paslaugoms, biržoms ir stakingo infrastruktūrai. Operatoriai CPU mikroarchitektūrinius pažeidžiamumus turėtų vertinti kaip realią grėsmę blokų grandinės saugumui.
Rizikos mažinimas ir atsakingas atskleidimas
MIT tyrėjai apie pažeidžiamumą AMD ir Intel informavo vasarį, o su Linux branduolio prižiūrėtojais susisiekė kovą. AMD jau išleido Linux branduolio pataisą šiam pažeidžiamumui pašalinti; naudotojai ir administratoriai turėtų teikti pirmenybę branduolio paketų atnaujinimui ir laikytis gamintojų programinės aparatinės įrangos rekomendacijų. Papildomos apsaugos priemonės apima nepatikimo kodo vykdymo vengimą bendrinamuose kompiuteriuose, kritinių darbo krūvių izoliavimą ir rekomenduojamų mikrokodo bei operacinės sistemos atnaujinimų diegimą.

Kadangi spekuliatyvaus vykdymo šalutiniai kanalai toliau tobulėja, organizacijos, ypač tos, kurios tvarko kriptovaliutų privačiuosius raktus ir didelės vertės blokų grandinės paslaugas, privalo palaikyti griežtą pataisų diegimo praktiką ir aparatinės įrangos grėsmių modelius. Nors TONTOU nėra tiesioginė grėsmė vidutiniams stalinių kompiuterių naudotojams, jis dar kartą pabrėžia nuolatinę aparatinės įrangos saugumo ir savalaikių atnaujinimų svarbą tiek debesijos, tiek kriptovaliutų ekosistemoms.
Sveiki! Esu Viltė, kasdien sekanti technologijų naujienas iš viso pasaulio. Mano darbas – pateikti jums svarbiausius ir įdomiausius IT pasaulio įvykius aiškiai ir glaustai.
Diskusija
Palikti komentarą
Komentarai
Komentarų dar nėra. Būkite pirmas.