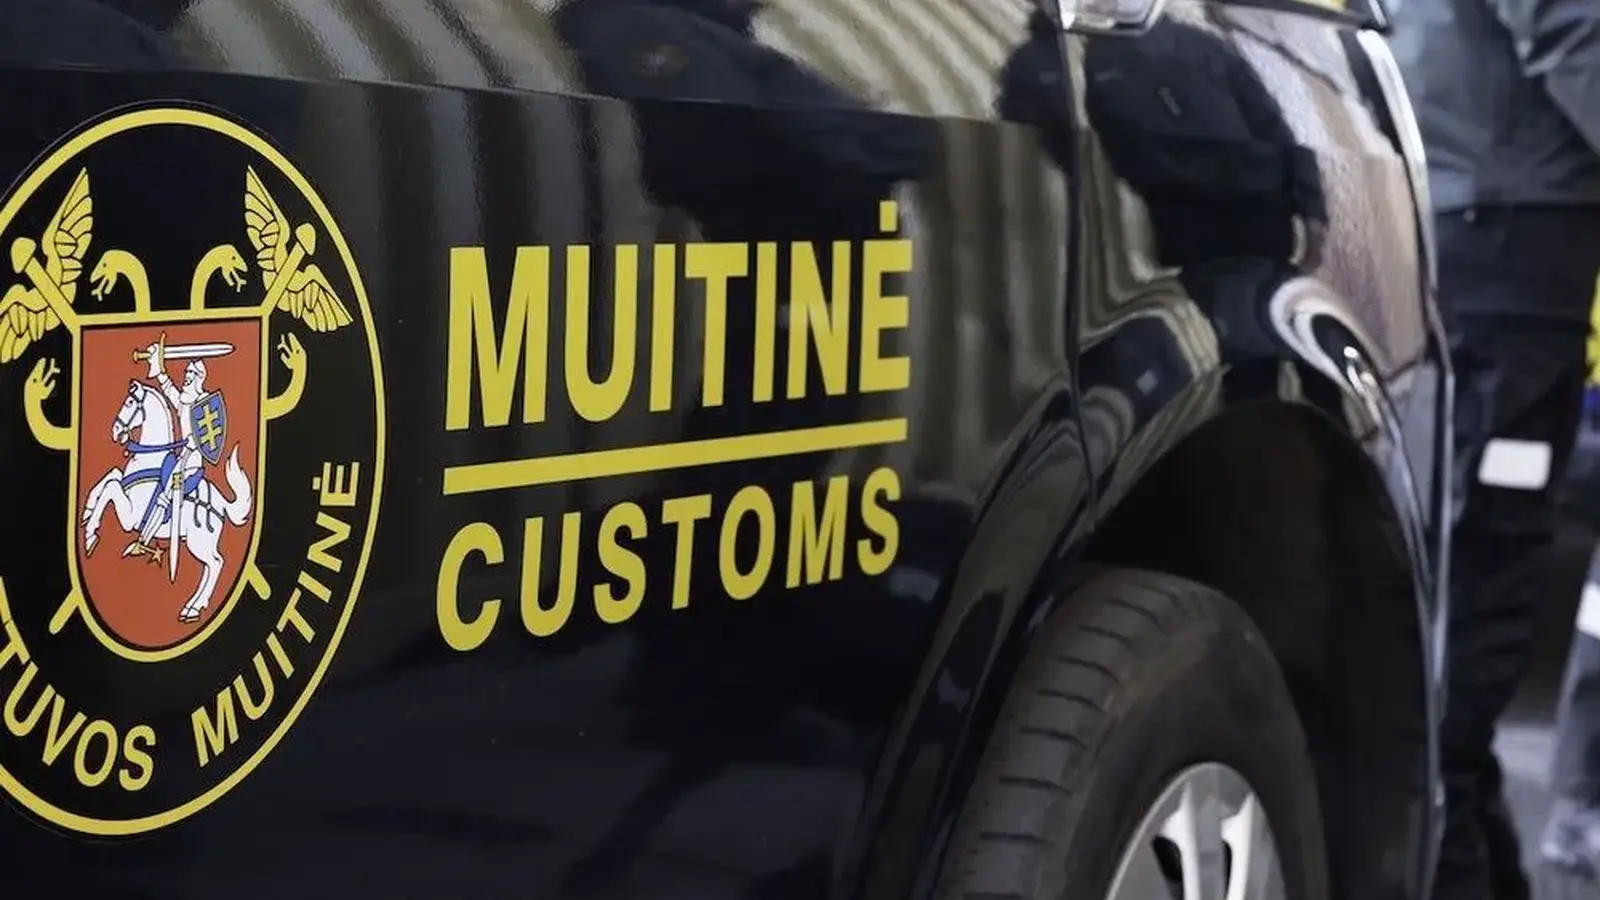
Lietuvos muitinė pirmadienį pranešė iš dalies atkūrusi internetines paslaugas po praėjusią savaitę įvykusios kibernetinės atakos. Kartu institucija patvirtino, kad į naudotojų valdymo portalą BAP buvo įsilaužta, o dėl galimo duomenų saugumo pažeidimo galėjo nukentėti keli šimtai žmonių ir įmonių.
Asmenys ir verslo subjektai BAP naudoja prisijungdami prie muitinės paslaugų ir kai kurių Europos Komisijos sistemų. Lapkričio 10 d. aptikta ataka privertė laikinai išjungti portalą, todėl sutriko prieiga prie kelių Europos Sąjungos muitinės platformų, įskaitant sistemas, naudojamas importo deklaracijoms tvarkyti ir prekių muitiniam statusui tikrinti.
Dalis paveiktų paslaugų pirmadienį vėl tapo pasiekiamos per Lietuvos elektroninių valdžios vartų portalą. Vis dėlto naudotojai dar negalėjo prisijungti naudodami skaitmeninius sertifikatus.
Galėjo nukentėti BAP naudotojai
Lietuvos muitinės tyrimas patvirtino neteisėtą prieigą prie BAP ir nustatė galimą duomenų saugumo pažeidimą, susijusį su naudotojais, prie sistemos jungusiais lapkričio 9–10 d. Pasak muitinės vadovo Vyganto Paigožino, galėjo nukentėti keli šimtai asmenų ir įmonių, daugiausia įsikūrusių Lietuvoje.
Vis dėlto vien tai, kad asmuo ar įmonė priskiriami prie galimai nukentėjusiųjų, dar nereiškia, jog jų informacija buvo pasiekta, nukopijuota ar pavogta. Vietos žiniasklaida skelbė, kad galėjo būti atskleisti šie duomenys:
- vardai ir pavardės;
- namų adresai;
- telefono numeriai;
- elektroninio pašto adresai;
- Lietuvos asmens kodai.
Paigožinas penktadienį Lietuvos nacionaliniam transliuotojui LRT sakė, kad pirminiai duomenys rodo galimus bandymus patekti į kitas valstybės sistemas, kuriose saugoma jautresnė informacija, taip pat galimai pakenkti muitinės IT infrastruktūrai.
„Visi požymiai rodo, kad užpuolikai bandė padaryti gerokai didesnę žalą ir įsiskverbti giliau į įvairius informacinės sistemos komponentus, kuriuose saugomi gerokai didesni kiekiai jautresnių duomenų“, – sakė V. Paigožinas.
Jis incidentą apibūdino kaip tikslinę ir sudėtingą ataką. Pirminiai įrodymai leidžia manyti, kad įsilaužėliai galėjo pasinaudoti nepakankamai apsaugota technine funkcija. Atsakingos institucijos kol kas nenustatė užpuolikų ir neatskleidė konkretaus pažeidžiamumo, per kurį buvo įgyta prieiga.
Sutriko ir kai kurios ES muitinės sistemos
Ataka paveikė kelias Europos Komisijos muitinės sistemas, įskaitant Import Control System 2 (ICS2), kuri renka ir vertina informaciją apie į Europos Sąjungą įvežamas prekes. Apribojimai daugiausia palietė asmenis ir mažesnes įmones, BAP naudojančias prisijungti prie kitų muitinės sistemų. Muitinės tarpininkų naudojamos paslaugos veikė įprastai.
Lietuvos muitinė apie incidentą informavo šalies kibernetinio saugumo ir duomenų apsaugos institucijas bei atitinkamas Europos Sąjungos įstaigas.
Ši ataka įvyko po atskiro Lietuvos valstybės registrų sistemų pažeidimo gegužę. Tuomet nenustatyti įsilaužėliai gavo neteisėtą prieigą prie daugiau kaip 600 tūkst. Registrų centro tvarkomų įrašų. Galėjo būti atskleista jautri informacija iš Lietuvos nekilnojamojo turto ir Juridinių asmenų registrų, tačiau viešai nenustatyta, kad abu incidentai būtų susiję.
„Technologijos visada mane žavėjo – nuo išmaniųjų telefonų iki dirbtinio intelekto proveržių. Džiaugiuosi galėdama dalintis naujienomis su jumis kiekvieną dieną.“
Diskusija
Palikti komentarą
Komentarai
Komentarų dar nėra. Būkite pirmas.