Lietuvoje nustatyta apie 100 svetainių, pažeidžiamų dėl PHP kodo spragos. Dėl šios grėsmės Registrų centras buvo išjungęs dalį paslaugų, tačiau ketvirtadienį pranešė jas atkuriantis.
Nacionalinio kibernetinio saugumo centro (NKSC) vadovas Antanas Aleknavičius teigia, kad PHP naudoja apie 80–90 proc. visų Lietuvos svetainių, įskaitant privataus verslo ir valstybės institucijų tinklalapius.
„Mūsų žiniomis, tai yra labai populiari programavimo kalba ir, mūsų vertinimu, 80–90 proc. visų Lietuvos svetainių, ar tai būtų privataus verslo, ar tai būtų valstybės institucijų, remiasi būtent PHP kalba“, – M1 informacijos tarnybai ketvirtadienį sakė A. Aleknavičius.
NKSC pakartotinai tikrina svetaines
NKSC periodiškai skenuoja Lietuvoje veikiančias svetaines ir vertina jų pažeidžiamumą. Šiuo metu centras atlieka papildomą pakartotinį skenavimą. Jo specialistai siekia tiksliau nustatyti realų pažeidžiamumo mastą, o vėliau, remdamiesi ekspertų įžvalgomis, ieškos tinkamiausių sprendimų.
Kaip skelbė BNS, NKSC trečiadienį įstaigas įspėjo apie tarptautiniu mastu paskelbtą informaciją dėl pasaulinio masto PHP kodo pažeidžiamumo. NKSC neturi duomenų, kiek institucijų jau ėmėsi veiksmų savo svetainėms apsaugoti, tačiau, pasak A. Aleknavičiaus, apie situaciją ir rekomenduojamas priemones jos buvo informuotos iš anksto.
NKSC vadovas nurodė, kad grėsmės lygis siekia 9,5 balo iš dešimties, todėl atsakingos institucijos turėtų imtis veiksmų nedelsdamos. Atnaujinimo trukmė priklauso nuo naudojamos svetainės versijos. Naujesnes versijas gali pavykti atnaujinti greičiau, o kai kuriais atvejais svetaines gali tekti perkurti iš naujo.
„Visi vienu metu, kaip pirštais spragtelėjus, tikrai nesusitvarkys, bet įsidėjus į planus, manau, pakankamai greitai turėtume susitvarkyti. Vėlgi, priklausomai nuo to, kokias svetainės turi versijas, jeigu naujesnės versijos, (...) bus greičiau, o kai kam gali tekti svetaines perkurti iš naujo“, – sakė A. Aleknavičius.
Nesiėmus reikiamų veiksmų, gali būti perimtos ne tik svetainės, bet ir serveriai, kuriuose jos įdiegtos bei palaikomos. Galimos žalos mastas priklausytų nuo svetainėse įdiegtų apsaugos priemonių ir jose laikomų duomenų.
„Iš esmės galima gana reikšmingai sutrikdyti informacinių sistemų veiklą“, – teigė A. Aleknavičius. Jo turimomis žiniomis, kuriami įrankiai, galintys padėti išnaudoti šias spragas, tačiau duomenų, kad pažeidžiamumas jau būtų išnaudotas, kol kas nėra.
Registrų centras vertina ir „Java“ riziką
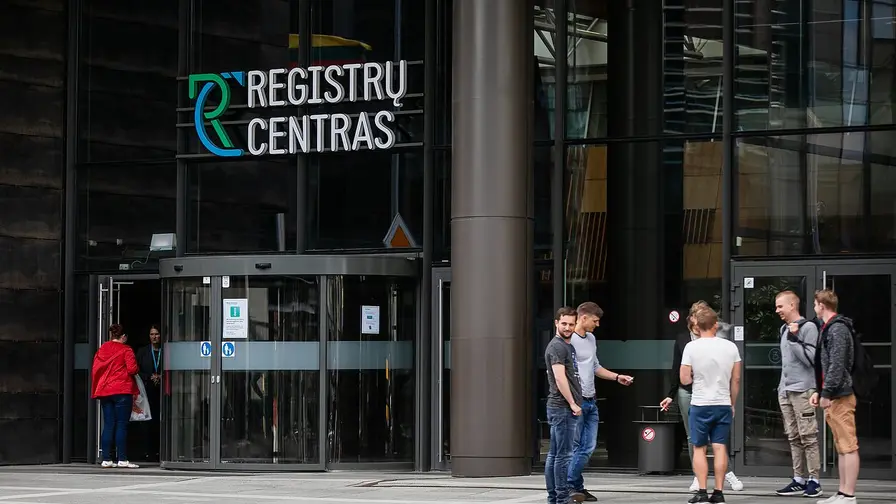
Registrų centras pranešė, kad įdiegus pagal tarptautines rekomendacijas reikalingus programinius pakeitimus ir atlikus būtinus savitarnos testus, visas paslaugas ketinama atkurti dar ketvirtadienį.
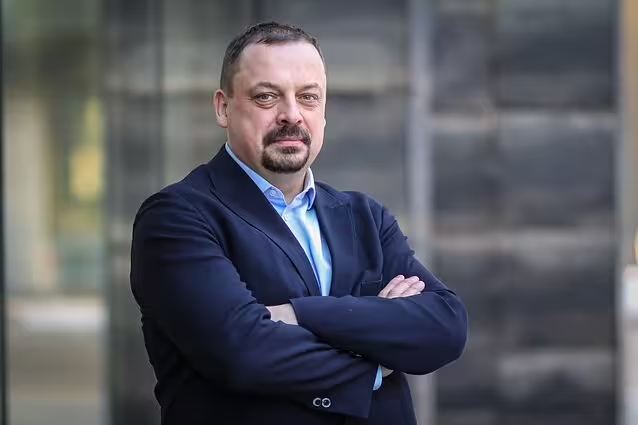
Registrų centro IT direktorius Antanas Raguotis M1 informacijos tarnybai sakė, kad sustiprintos saugumo priemonės kai kuriems klientams gali lemti paslaugų apribojimus. Tokiais atvejais jis rekomendavo dėl paaiškinimų kreiptis telefonu.
Pasak A. Raguočio, išnaudojus pažeidžiamumą būtų galima be autorizacijos prisijungti prie sistemų, keisti ar pavogti duomenis ir iš esmės perimti sistemų valdymą. Dėl šio įvykio bus atliktas tyrimas.
Registrų centro atstovas taip pat atkreipė dėmesį, kad kritinis pažeidžiamumas aptiktas plačiai naudojamoje „Java“ programavimo kalboje. „Oracle“ apie jį paskelbė informaciją, o Registrų centras šiuo metu analizuoja, kaip ši rizika gali paveikti jo sistemas. Jei reikės, paslaugos taip pat gali būti stabdomos, o sistemos – tvarkomos.
Šiuo metu laukiama tarptautinių rekomendacijų dėl „Java“ pažeidžiamumo. A. Raguotis teigė, kad atsiradus naujoms technologijoms pirmiausia sukuriami jų išnaudojimo įrankiai, o tik vėliau parengiamos apsaugos priemonės.
„Tai nauja realybė. Kiekviena turbūt technologija turi savo saugumo spragų, tas yra seniai žinoma, bet nauja realybė yra ta, kad atsirado dirbtinis intelektas, kurio pajėgumai nepalyginami su žmonėmis. Dirbtinis intelektas sugeba labai greitai surasti spragas“, – pabrėžė A. Raguotis.
„Man patinka gilintis į detales. Tiek vertindama naują įrenginį, tiek kurdama mokomuosius straipsnius, stengiuosi rašyti paprastai, bet išsamiai.“
Diskusija
Palikti komentarą
Komentarai
Komentarų dar nėra. Būkite pirmas.